Trước yêu cầu ngày càng cao về bảo đảm an ninh dữ liệu, việc hoàn thiện khuôn khổ pháp lý không chỉ dừng lại ở việc xác lập nghĩa vụ bảo vệ mà còn phải hướng đến cơ chế quản trị rủi ro liên tục, bảo đảm khả năng nhận diện, đánh giá và kiểm soát nguy cơ trong suốt quá trình xử lý dữ liệu.Cách tiếp cận này đòi hỏi các biện pháp bảo vệ phải tương xứng với mức độ rủi ro, có khả năng thích ứng với những thay đổi và gắn với trách nhiệm cụ thể của các chủ thể liên quan.
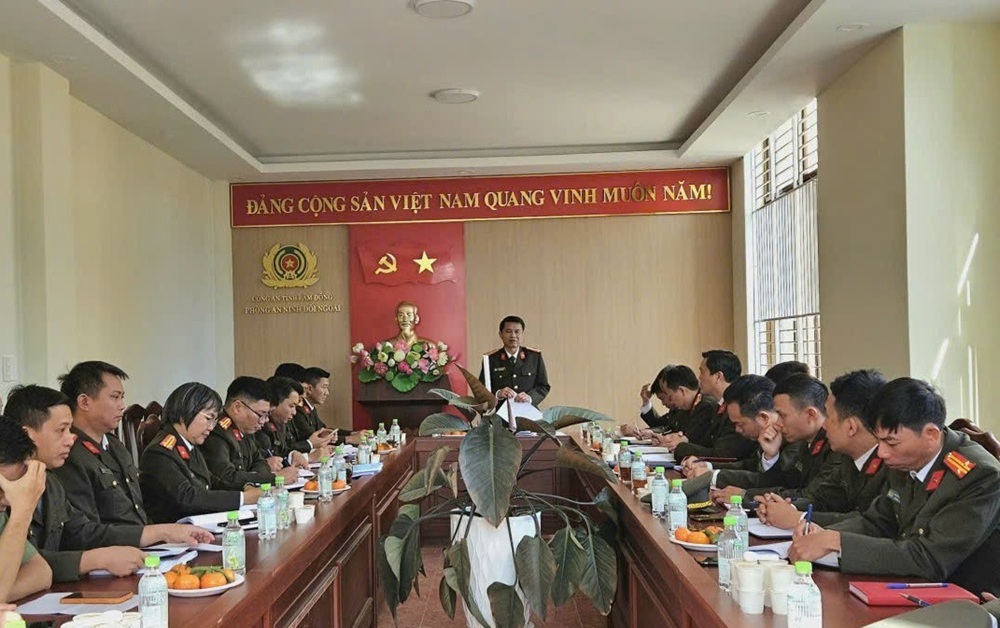
Lãnh đạo Phòng An ninh đối ngoại tổ chức nghiên cứu, góp ý dự thảo Luật An ninh dữ liệu
Trên tinh thần đó, Điều 10 dự thảo Luật An ninh dữ liệu đã bước đầu thể hiện tư duy quản lý dựa trên cấp độ rủi ro thông qua quy định về đánh giá tác động, kiểm toán, chứng nhận an ninh dữ liệu và nguyên tắc công nhận kết quả đánh giá theo pháp luật có liên quan. Tuy nhiên, để các quy định phát huy hiệu quả trong thực tiễn, cần tiếp tục làm rõ ba vấn đề trọng tâm: trách nhiệm đánh giá bổ sung khi phát sinh thay đổi trọng yếu làm gia tăng rủi ro; điều kiện, phạm vi công nhận và kế thừa kết quả đánh giá, kiểm toán, chứng nhận đã có; trách nhiệm khắc phục, kiểm soát các nguy cơ được phát hiện qua kiểm toán. Việc hoàn thiện những nội dung này góp phần bảo đảm tính thống nhất, khả thi của hệ thống pháp luật, hạn chế trùng lặp, giảm chi phí tuân thủ và nâng cao hiệu quả phòng ngừa, kiểm soát rủi ro an ninh dữ liệu.
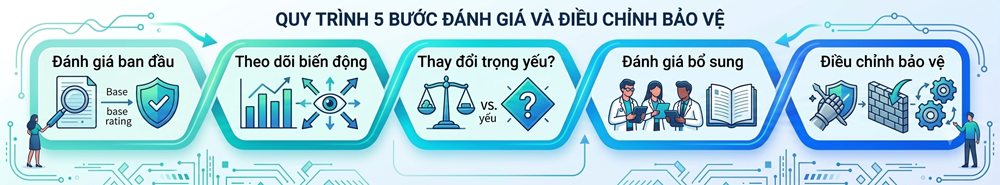
Sự cần thiết hoàn thiện cơ chế đánh giá tác động an ninh dữ liệu khi phát sinh thay đổi trọng yếu
Theo khoản 4 và khoản 9 Điều 10 dự thảo Luật An ninh dữ liệu, chủ quản dữ liệu từ cấp độ 3 trở lên có trách nhiệm đánh giá tác động an ninh dữ liệu, tổ chức kiểm toán định kỳ theo cấp độ rủi ro; đồng thời, Chính phủ được giao quy định chi tiết về kiểm toán định kỳ, đột xuất và chu kỳ kiểm thử xâm nhập. Tuy nhiên, dự thảo chưa làm rõ trách nhiệm rà soát, đánh giá bổ sung khi phát sinh thay đổi trọng yếu làm gia tăng rủi ro, ngay cả khi cấp độ dữ liệu không thay đổi.
Về cơ sở khoa học, rủi ro an ninh dữ liệu luôn biến động theo mục đích, quy mô, phương thức xử lý, kiến trúc hệ thống và phạm vi kết nối, chia sẻ dữ liệu. Do đó, kết quả đánh giá ban đầu khó phản ánh đầy đủ trạng thái rủi ro trong suốt quá trình vận hành. Kiểm toán định kỳ tuy cần thiết nhưng không thể thay thế cơ chế đánh giá bổ sung khi điều kiện xử lý dữ liệu thay đổi đáng kể. Việc thiếu cơ chế này có thể tạo ra khoảng cách giữa kết quả đánh giá và mức độ rủi ro thực tế, làm giảm hiệu quả phòng ngừa.
Về cơ sở thực tiễn, quá trình chuyển đổi số tại địa phương đang thúc đẩy kết nối, chia sẻ dữ liệu trong các lĩnh vực dân cư, đất đai, tài nguyên, môi trường, quy hoạch, đầu tư và du lịch. Việc mở rộng chức năng, liên thông hệ thống hoặc tích hợp nền tảng bên thứ ba có thể làm phát sinh nguy cơ truy cập trái phép, lộ lọt, sai lệch hoặc gián đoạn dữ liệu. Tuy nhiên, yêu cầu đánh giá lại toàn bộ đối với mọi thay đổi kỹ thuật sẽ làm gia tăng chi phí tuân thủ và phân tán nguồn lực. Vì vậy, cần phân biệt thay đổi thông thường với thay đổi trọng yếu có khả năng làm gia tăng đáng kể rủi ro để xác định phạm vi đánh giá bổ sung phù hợp.
Từ những luận cứ trên, đề xuất bổ sung vào khoản 4 Điều 10 quy định:
“Trường hợp phát sinh thay đổi trọng yếu về mục đích, phạm vi, quy mô xử lý dữ liệu, kiến trúc hệ thống, phương thức kết nối, chia sẻ dữ liệu hoặc xuất hiện nguy cơ mới có khả năng làm gia tăng đáng kể rủi ro an ninh dữ liệu, chủ quản dữ liệu có trách nhiệm rà soát kết quả đánh giá tác động đã có, thực hiện đánh giá bổ sung đối với nội dung bị ảnh hưởng và áp dụng biện pháp bảo vệ tương ứng. Việc đánh giá bổ sung được thực hiện trên cơ sở kế thừa kết quả đánh giá hợp pháp còn phù hợp, không yêu cầu đánh giá lại những nội dung không bị ảnh hưởng.”
Đề xuất này góp phần chuyển từ đánh giá mang tính thời điểm sang quản trị rủi ro liên tục, đề cao trách nhiệm phòng ngừa chủ động, đồng thời bảo đảm tính tương xứng của nghĩa vụ tuân thủ mà không làm thay đổi cơ chế phân loại dữ liệu theo cấp độ của dự thảo Luật.
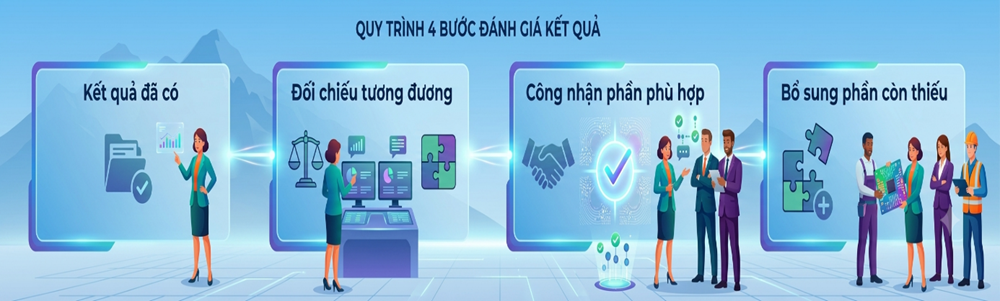
Hoàn thiện cơ chế công nhận, kế thừa kết quả đánh giá tác động, kiểm toán và chứng nhận an ninh dữ liệu
Khoản 7 và khoản 8 Điều 10 dự thảo Luật đã xác lập nguyên tắc tích hợp, công nhận và sử dụng kết quả đánh giá, chứng nhận hợp pháp theo pháp luật có liên quan, góp phần hạn chế trùng lặp thủ tục, giảm chi phí tuân thủ và thúc đẩy chuyển đổi số. Tuy nhiên, để bảo đảm tính thống nhất và hiệu quả thực thi, cần làm rõ điều kiện, phạm vi công nhận và kế thừa các kết quả này.
Thứ nhất, về tính thống nhất pháp luật. Một hệ thống thông tin có thể đồng thời chịu sự điều chỉnh của pháp luật về bảo vệ dữ liệu cá nhân, an toàn thông tin mạng, an ninh mạng và an ninh dữ liệu, với những yêu cầu bảo vệ có liên quan nhưng không hoàn toàn đồng nhất. Vì vậy, việc công nhận kết quả đánh giá cần dựa trên tính tương đương về đối tượng, phạm vi, nội dung và tiêu chí bảo vệ, tránh công nhận hình thức dẫn đến bỏ sót yêu cầu đặc thù hoặc đánh giá trùng lặp gây lãng phí nguồn lực.
Thứ hai, về hiệu quả thực chất. Giá trị của kết quả đánh giá, kiểm toán và chứng nhận cần được xác định trên cơ sở phạm vi, tiêu chí, thời điểm thực hiện và mức độ phù hợp với yêu cầu bảo vệ hiện hành. Khi phát sinh thay đổi trọng yếu hoặc nguy cơ mới, chỉ những nội dung không còn đáp ứng yêu cầu mới cần đánh giá bổ sung; các kết quả hợp pháp, còn phù hợp tiếp tục được kế thừa. Cách tiếp cận này vừa bảo đảm kiểm soát rủi ro, vừa nâng cao hiệu quả quản lý và giảm chi phí tuân thủ.
Từ đó, nghiên cứu đề xuất hoàn thiện khoản 7 và khoản 8 Điều 10 theo hướng:
“Kết quả đánh giá tác động, kiểm toán, chứng nhận đã được thực hiện hợp pháp theo quy định của pháp luật có liên quan được công nhận và sử dụng trong phạm vi đáp ứng yêu cầu tương ứng của pháp luật về an ninh dữ liệu, trên cơ sở xem xét tính tương đương về đối tượng, phạm vi, nội dung và tiêu chí đánh giá. Trường hợp kết quả đã có chưa đáp ứng đầy đủ yêu cầu hoặc phát sinh rủi ro mới, chủ quản dữ liệu chỉ thực hiện đánh giá, kiểm toán bổ sung đối với nội dung chưa đáp ứng hoặc bị ảnh hưởng; không phải thực hiện lại những nội dung đã được công nhận và còn phù hợp.”
Đây là giải pháp nhằm cụ thể hóa nguyên tắc tích hợp, công nhận kết quả đã được dự thảo ghi nhận, không làm phát sinh cơ chế quản lý độc lập hoặc thủ tục hành chính mới.
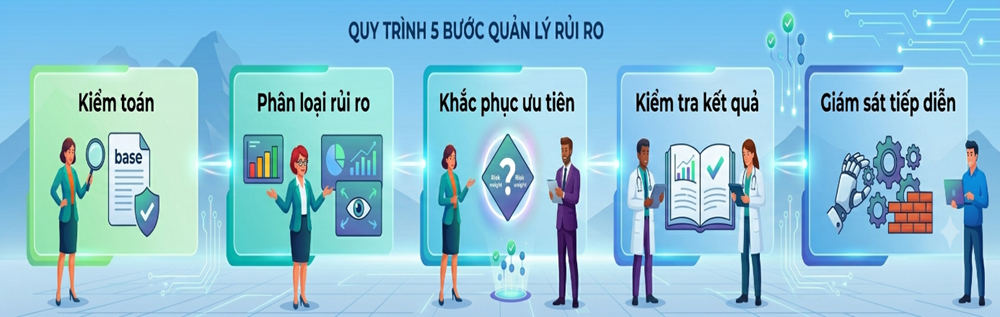
Hoàn thiện cơ chế kiểm toán và trách nhiệm khắc phục nguy cơ mất an ninh dữ liệu
Theo Điều 10 dự thảo Luật, hoạt động kiểm toán an ninh dữ liệu được thực hiện theo cấp độ rủi ro; khoản 9 giao Chính phủ quy định chi tiết về kiểm toán định kỳ, đột xuất và các nội dung liên quan. Đây là cơ sở quan trọng để đánh giá mức độ tuân thủ và hiệu quả của các biện pháp bảo vệ dữ liệu. Tuy nhiên, dưới góc độ quản trị rủi ro, giá trị của kiểm toán không chỉ nằm ở việc phát hiện thiếu sót mà còn phụ thuộc vào trách nhiệm khắc phục và kiểm chứng kết quả xử lý.
Về bản chất, kiểm toán chỉ thực sự phát huy hiệu quả khi những nguy cơ được phát hiện có biện pháp xử lý phù hợp, tương xứng với tính chất, mức độ rủi ro và hậu quả có thể xảy ra. Trong đó, cần ưu tiên khắc phục các nguy cơ ảnh hưởng nghiêm trọng đến an ninh quốc gia, trật tự, an toàn xã hội và tính liên tục của hoạt động quản lý nhà nước. Việc xác định rõ trách nhiệm khắc phục còn giúp các cơ quan, tổ chức, đặc biệt ở địa phương, chủ động phân bổ nguồn lực, kiểm soát tiến độ và hạn chế tình trạng kiểm toán mang tính hình thức.
Từ đó, nghiên cứu đề xuất bổ sung vào khoản 9 Điều 10 nội dung giao Chính phủ quy định chi tiết về trách nhiệm phân loại, xử lý, khắc phục và kiểm tra kết quả khắc phục các nguy cơ, thiếu sót được phát hiện qua kiểm toán an ninh dữ liệu. Đồng thời, cần bảo đảm sự thống nhất với cơ chế thẩm định tại Điều 11 và các quy định về kiểm tra, giám sát có liên quan, tránh chồng chéo về đối tượng, nội dung và quy trình thực hiện.
Từ những phân tích trên, việc hoàn thiện Điều 10 dự thảo Luật An ninh dữ liệu là cần thiết nhằm nâng cao hiệu quả phòng ngừa, kiểm soát rủi ro, đồng thời bảo đảm tính thống nhất, hợp lý và khả thi của các quy định pháp luật. Trên cơ sở kế thừa mô hình quản lý theo cấp độ rủi ro đã được dự thảo xác lập, cần tập trung hoàn thiện theo ba định hướng trọng tâm:
Một là, bổ sung tại khoản 4 cơ chế rà soát, đánh giá bổ sung khi phát sinh thay đổi trọng yếu có khả năng làm gia tăng đáng kể rủi ro an ninh dữ liệu. Việc đánh giá chỉ tập trung vào nội dung bị ảnh hưởng, kế thừa kết quả hợp pháp còn phù hợp, bảo đảm khả năng thích ứng với sự biến động của rủi ro mà không làm phát sinh nghĩa vụ tuân thủ không cần thiết.
Hai là, hoàn thiện khoản 7 và khoản 8 theo hướng xác định rõ điều kiện, phạm vi công nhận và kế thừa kết quả đánh giá, kiểm toán, chứng nhận đã có trên cơ sở tính tương đương về đối tượng, phạm vi, nội dung và tiêu chí bảo vệ. Cách tiếp cận này góp phần hạn chế chồng chéo giữa các chế độ pháp lý có liên quan, tránh trùng lặp thủ tục nhưng vẫn bảo đảm đáp ứng đầy đủ những yêu cầu đặc thù về an ninh dữ liệu.
Ba là, bổ sung tại khoản 9 nội dung giao Chính phủ quy định chi tiết về tiêu chí xác định thay đổi trọng yếu, phạm vi đánh giá bổ sung, nguyên tắc kế thừa kết quả và trách nhiệm phân loại, khắc phục, kiểm tra kết quả xử lý các nguy cơ phát hiện qua kiểm toán; đồng thời bảo đảm thống nhất với cơ chế thẩm định tại Điều 11 và các quy định kiểm tra, giám sát có liên quan.
Có thể khẳng định, việc hoàn thiện Điều 10 theo hướng chuyển từ đánh giá tuân thủ mang tính thời điểm sang quản trị rủi ro liên tục không chỉ góp phần nâng cao hiệu lực, hiệu quả quản lý nhà nước về an ninh dữ liệu mà còn tạo nền tảng pháp lý cho việc nhận diện sớm, phòng ngừa và xử lý nguy cơ, đáp ứng yêu cầu bảo vệ an ninh quốc gia, giữ gìn trật tự, an toàn xã hội và thúc đẩy chuyển đổi số bền vững.
Phòng An ninh đối ngoại